中小企業のセキュリティ対策|情シスがいない会社の役割分担と始め方
目次 [非表示]
中小企業のセキュリティ対策は、情シスがいなくても「詳しい一人」に背負わせず始められます。最初に、業務データの置き場所、管理者、外部サービスと自社の担当を一枚にします。
外部サービスを使うと、自社で直接実装する作業を減らせます。選定、設定、監督、見直し、事故時の判断は会社が担います。本記事では、役割分担と今週着手する順番を整理します。
この記事でわかること
- 情シスがいなくても会社に残るセキュリティの責任(IPA ガイドライン第4.0版)
- 同じ対策を「実作業・サービス側・利用企業・経営者・証跡」の5欄に分ける方法
- IPA の6か条と重要7項目を外部サービス利用後の担当に落とし込む見方
- 兼任担当が今週、一枚の担当表に書く3段階
情シスがいない中小企業でも、セキュリティ対策の責任は会社に残る
IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版には三つの原則があります。ここでは、役割分担に直接関わる原則1と原則2を確認します。原則1は「情報セキュリティ対策は経営者のリーダーシップで進める」(第4.0版 p.14)です。担当者を任命した後も、経営者が方針、予算、人員、優先順位を判断します。
1外部へ移せるのは実作業契約したサービスの公開仕様に含まれる範囲では、基盤運用やサービス更新などの実作業をサービス側が担います。会社は、自社のデータに合うサービスを選び、設定と利用状況を確かめます。
原則2には「委託先の情報セキュリティ対策まで考慮する」(第4.0版 p.15)とあります。委託先で事故が起きた場合には「委託元としての管理責任を問われる」(同 p.15)とも記載されています。契約後も、利用企業は選定、設定、監督の担当を明確にします。
経営者が決める事項、兼任担当が回す作業、各部門が守る運用を分け、外部サービスや委託先との連絡も担当表に入れます。
業務データの置き場所と管理者を棚卸しする
対策を選ぶ前に、表計算ファイル、業務システム、クラウドサービス、自作ツールに何のデータがあるかを書き出します。項目は「業務」「データ」「置き場所」「管理者」「利用者」「外部共有」「止まった場合の影響」です。管理者が未定なら、候補者と決定日を置きます。
| 棚卸し欄 | 書く内容 | 決めること |
|---|---|---|
| データと置き場所 | 顧客、従業員、取引、設計などの情報と保存先 | 保存を続ける理由と利用目的 |
| 管理者と利用者 | 設定を変える人、閲覧・編集する人 | 異動・退職時に変更する担当 |
| 外部との関係 | 委託先、共有先、利用サービス | 契約・設定・連絡先の確認者 |
| 業務への影響 | 停止、消失、誤共有が起きた場合の影響 | 復旧の優先順位と判断者 |
自作ツールが見つかった場合の追加確認
利用目的、扱うデータ、利用者、認証、権限、更新、バックアップの七点を確認します。作業補助に限ると影響を比較的限定しやすくなります。顧客情報の保存や部門間共有を始める場合は運用責任者を決め直します。確認の観点は自作ツールの確認点で詳しく整理しています。
棚卸しは業務とデータを起点にします。利用範囲により、設定者、確認頻度、事故時の連絡範囲が変わるからです。管理されていない保存先や、退職者対応が曖昧な利用先も拾えます。
対策は「実作業・利用者運用・経営判断・確認証跡」で分ける
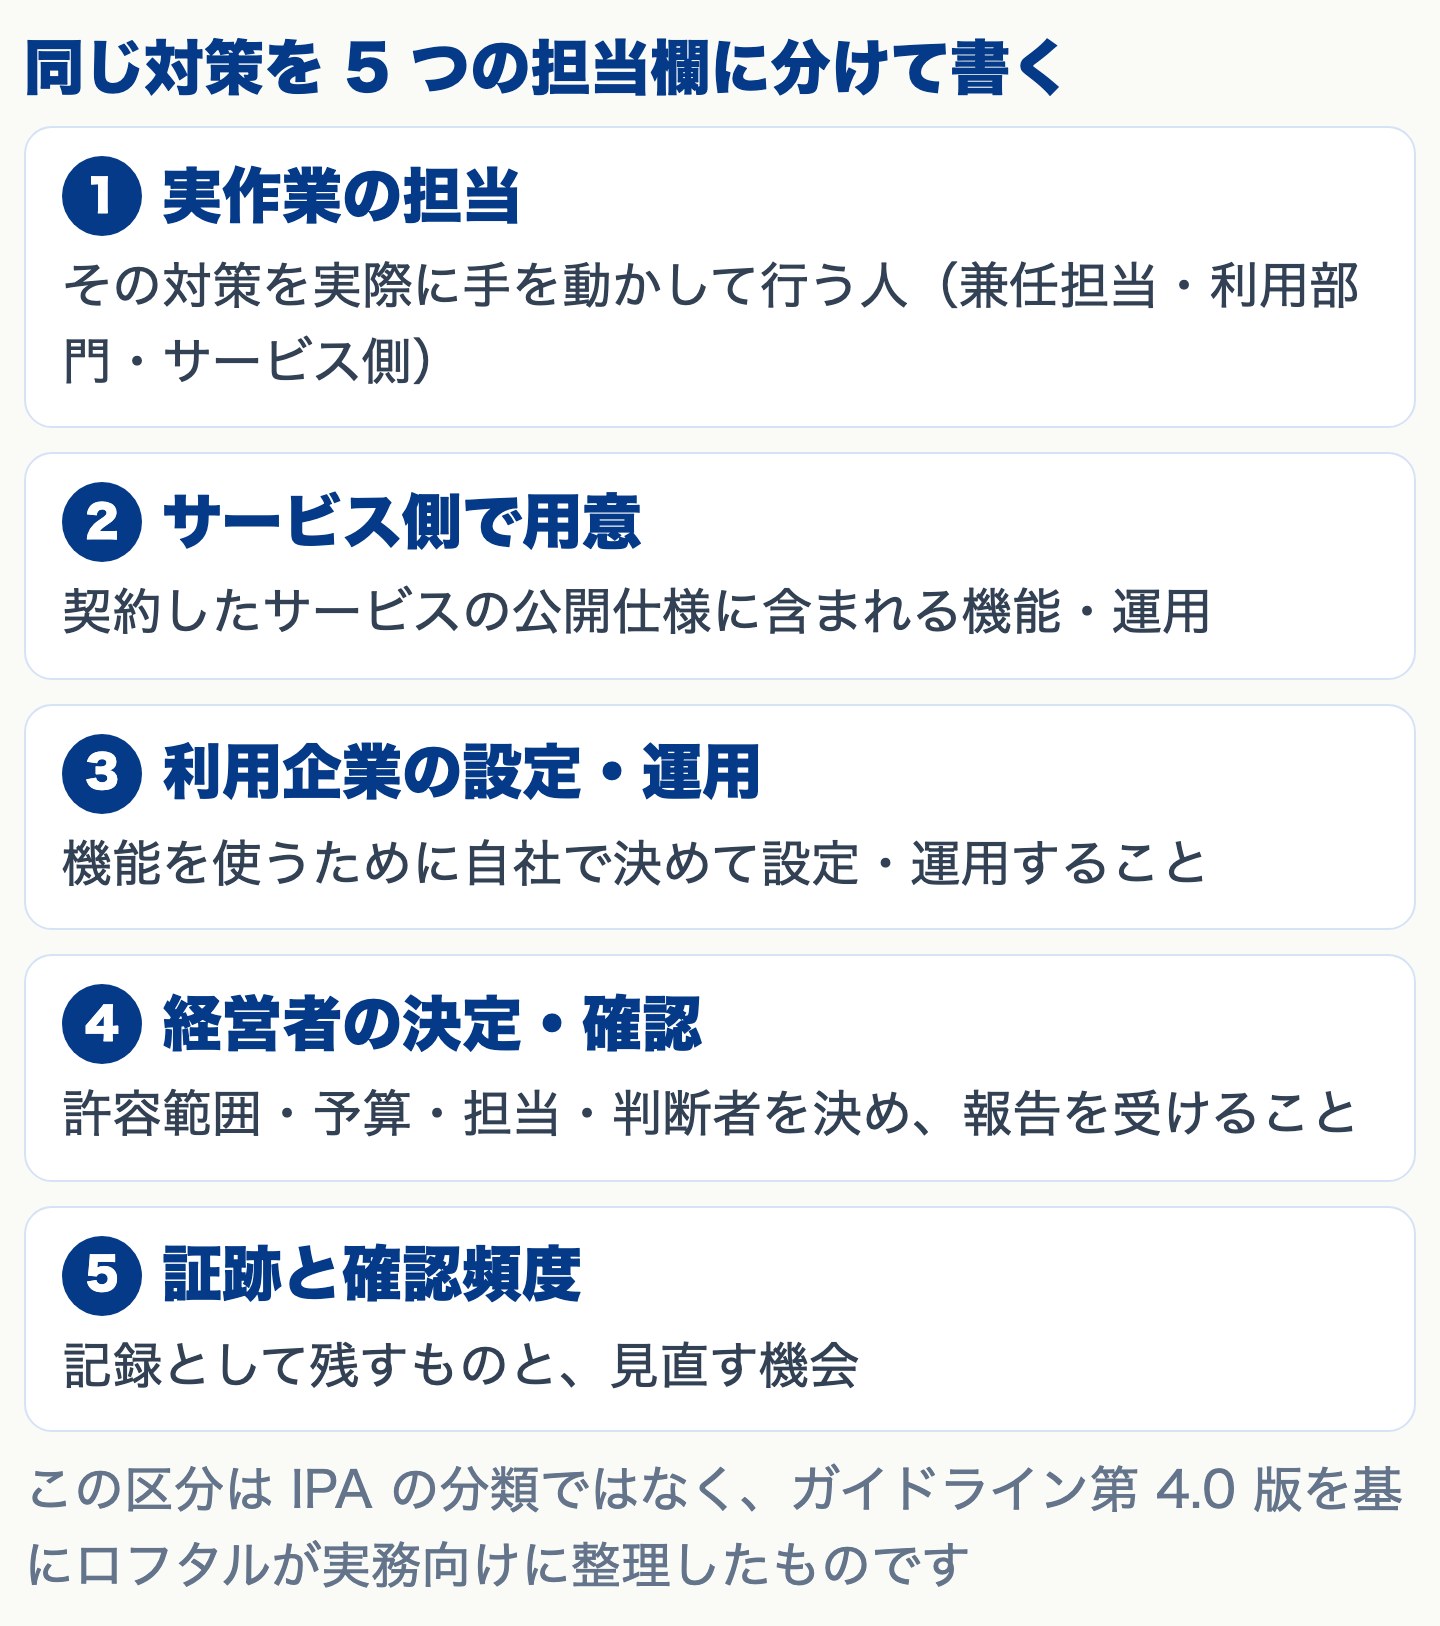
設定と監督を落とさないため、同じ対策を五つの担当欄に分けます。担当者の名前、期限、確認日まで書くと、サービスの機能と自社の運用を一枚で追えます。
以下の担当区分はIPAの分類ではなく、同ガイドライン第4.0版を基にロフタルが実務向けに整理したものです。
| 項目 | 実作業 | サービス側で用意 | 利用企業の設定・運用 |
|---|---|---|---|
| 利用者・権限管理 | 実作業:兼任担当が利用開始、権限変更、停止を行う | サービス側で用意:契約サービスの認証・権限機能 | 利用企業の設定・運用:対象者と閲覧・編集範囲を管理し、退職・異動時に変更する 経営者の決定・確認:許容する利用範囲と管理体制を決める 証跡と確認頻度:設定記録を残し、異動時と定めた見直し日に確認する |
| 端末と更新 | 実作業:端末の利用部門がOS、ソフトウェア、ブラウザを更新する | サービス側で用意:公開仕様に含まれるサービス側の更新 | 利用企業の設定・運用:対象端末と担当を台帳にし、更新状況を確かめる 経営者の決定・確認:更新に必要な予算と担当を確保する 証跡と確認頻度:端末台帳と実施記録を残し、業務に合う機会に確認する |
| バックアップと復元 | 実作業:サービス側または利用企業が契約・運用範囲に沿って取得し、必要時に復元を依頼する | サービス側で用意:公開仕様に記載されたバックアップ | 利用企業の設定・運用:対象、保持、依頼先、自社保有データを確認する 経営者の決定・確認:復旧の優先順位と判断者を決める 証跡と確認頻度:公開仕様、契約、復元手順の確認日を残す |
| 事故対応 | 実作業:兼任担当が状況を集約し、決めた連絡先へ報告する | サービス側で用意:契約・公開情報に記載された連絡窓口や対応範囲 | 利用企業の設定・運用:社内外の連絡先、初動、復旧順を共有する 経営者の決定・確認:緊急時の体制と業務を止める判断者を決める 証跡と確認頻度:連絡網と対応記録を残し、変更時に見直す |
| 外部サービスの選定・見直し | 実作業:兼任担当が公開仕様、利用規約、設定を確認する | サービス側で用意:契約対象の機能と情報セキュリティ対策の公開情報 | 利用企業の設定・運用:用途、保存データ、管理者、利用状況を照合する 経営者の決定・確認:委託時の責任、予算、継続利用を判断する 証跡と確認頻度:参照先と確認日を残し、用途や契約の変更時に見直す |
確認頻度は業務に合わせて決めます。IPA第4.0版は、実行状況の確認機会として「月次や四半期ごとなど適切な機会」(p.16)を挙げています。人の異動、用途の追加、外部共有先の変更も見直しの起点です。
IPAの6か条を実務の担当に落とし込む
IPA第4.0版は、情報セキュリティ6か条を「企業の規模に関わらず、必ず実行すべき重要な対策」(p.20)と位置付けています。以下はロフタルによる整理です。個別サービスの対応状況は公開仕様、契約、設定画面で確認します。
| 項目 | サービス側 | 利用企業 |
|---|---|---|
| 1. OS・ソフトウェアを最新にする | サービス側:SaaS基盤・サービスソフトウェアの更新 | 利用企業:自社PC、スマホ、ブラウザの更新対象と担当を決め、実施を確認する 区分:共同 |
| 2. ウイルス対策ソフトを導入する | サービス側:公開仕様に記載された不正アクセス対策など | 利用企業:自社端末への対策導入、定義更新、対象端末の棚卸しを行う 区分:利用企業中心 |
| 3. パスワードを強化する | サービス側:2段階認証、SSO、ログイン制限などの認証機能 | 利用企業:必須化、対象者管理、退職・異動時の停止、定期確認を行う 区分:共同 |
| 4. 共有設定を見直す | サービス側:組織・ユーザー・レコード単位などの権限機能 | 利用企業:管理者と閲覧・編集範囲を決め、異動時と定めた日に見直す 区分:共同 |
| 5. バックアップを取る | サービス側:公開仕様に記載された基盤・製品バックアップ | 利用企業:対象、保持期間、復元依頼先、復元の優先順位、自社保有データを確認する 区分:共同 |
| 6. 脅威や攻撃の手口を知る | サービス側:サービス側の注意喚起や公開情報 | 利用企業:公的機関の情報収集、社内共有、教育、事故時の報告先確認を行う 区分:利用企業中心 |
端末管理、従業員教育、委託先管理、事故対応には、利用企業の作業があります。未実施の行へ担当者と期限を入れ、順に処理します。SaaSの確認事項はチェックシートの読み方も参照してください。
経営者の重要7項目は外部サービス利用後も省略できない
IPA第4.0版は、経営者が実行すべき取組として七項目を挙げています。ロフタルでは、外部サービス利用後もこの七項目を確認対象に残す形で整理します。
以下はロフタルによる要約です。
- 対応方針:
- 組織全体の方針を定める
- 予算・人材:
- 実行に必要な予算と担当を確保する
- 実行指示:
- 責任者に対策の検討と実行を指示する
- 見直し:
- 点検と評価を受けて見直しを指示する
- 緊急時体制:
- 対応と復旧の体制を整える
- 委託責任:
- 外部サービス利用時の責任を明確にする
- 最新動向:
- 公的機関などから情報を収集する
兼任担当は、この七項目を経営会議や定例確認の議題へ変換します。管理者不在のデータ、利用者と権限、事故時の連絡先、次の見直し日を証跡とともに報告します。
経営者の確認方針と資源を決める → 実行を指示する → 証跡で確かめる → 変更に合わせて見直す
兼任担当が今週決める3つのこと
初週の成果物は一枚の担当表です。その中を、データと管理者、サービス側と自社側の担当、事故時の連絡先と見直し日の三段階で埋めます。決め切れない項目には、判断者と期限を書きます。
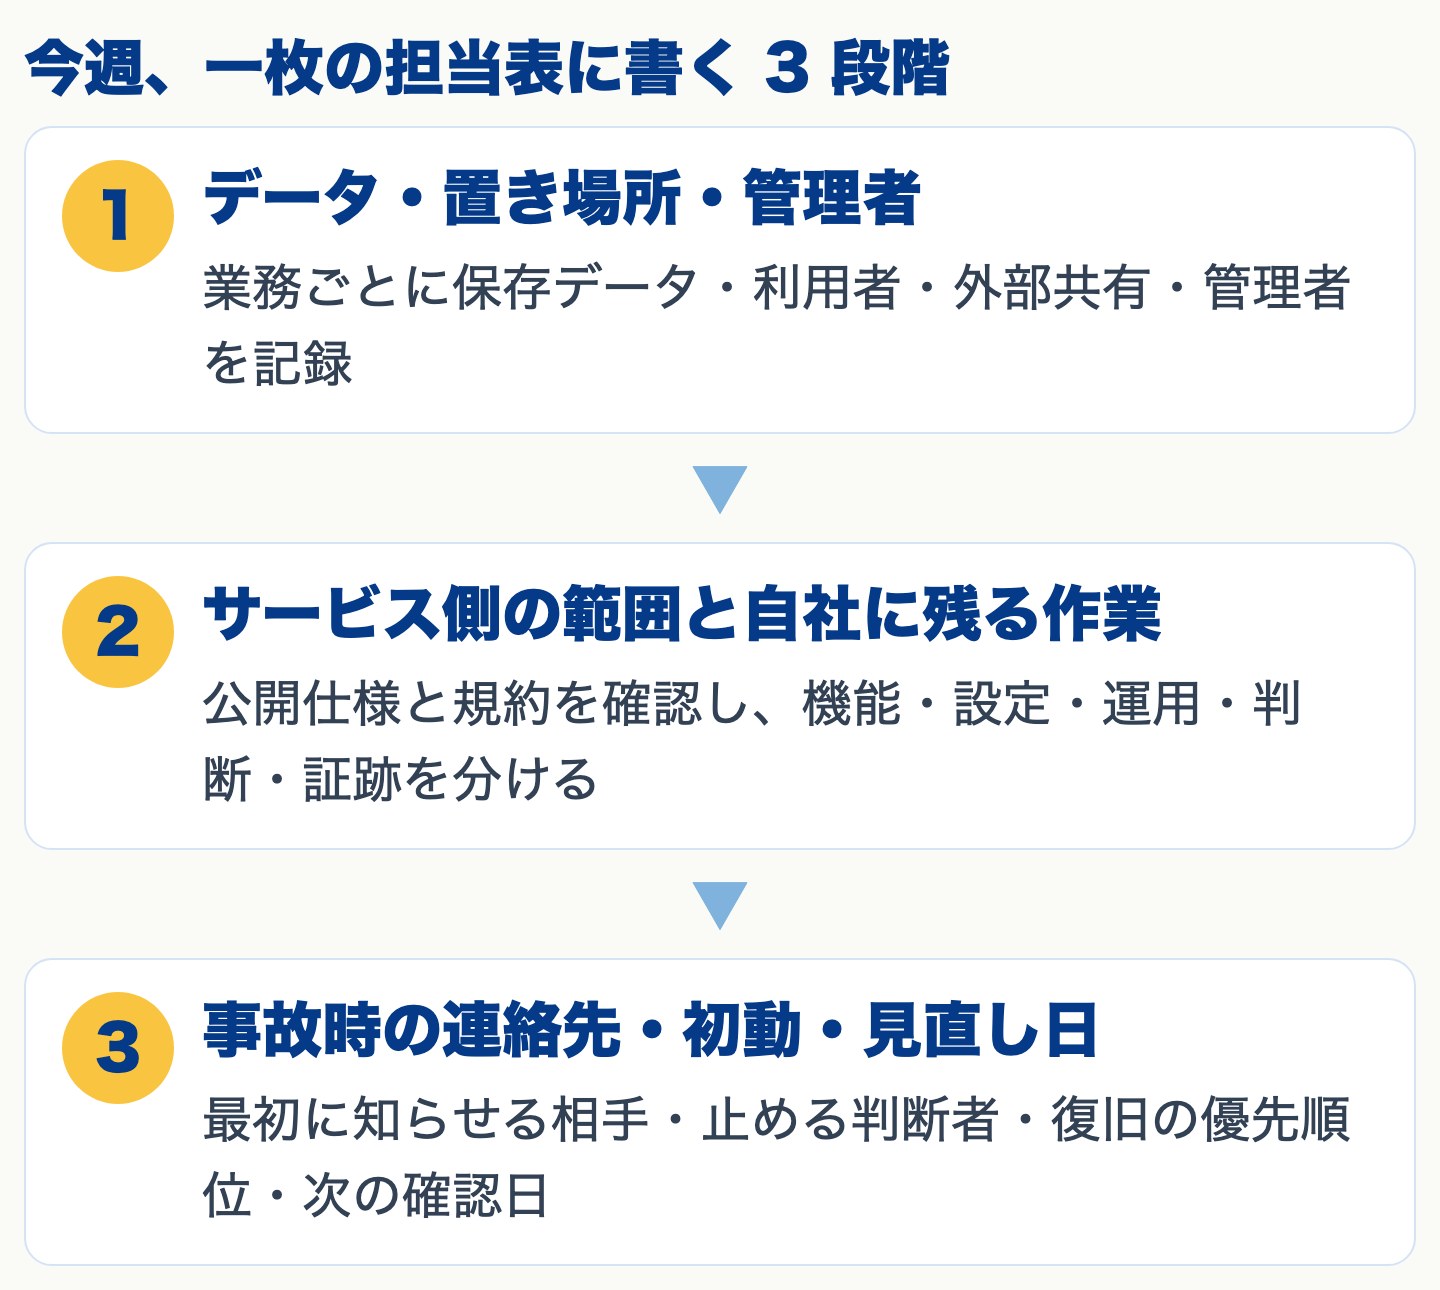
- 1データ・置き場所・管理者
- 業務ごとに保存データ、利用者、外部共有、管理者を記録します。
- 2サービス側の範囲と自社に残る作業
- 公開仕様と利用規約を確認し、機能、設定、運用、判断、証跡を分けます。
- 3事故時の連絡先・初動・見直し日
- 最初に知らせる相手、業務を止める判断者、復旧の優先順位、次の確認日を残します。
経営者、兼任担当、利用部門が同じ表を見て、優先順位と担当を確定します。外部サービスは「利用規約や付随する情報セキュリティ対策」(IPA第4.0版 p.17)を確認し、参照先と確認日を記録します。
PigeonCloudで用意される機能と利用者側に残る設定
公開情報の確認日: 2026年10月19日
PigeonCloudは株式会社ロフタルが提供するSaaSです。公開ページに記載された機能と、利用企業が行う設定・運用を分けて示します。
| 項目 | 公開機能・公開情報 | 利用企業 | 出典 |
|---|---|---|---|
| 権限管理 | 公開機能:組織・ユーザー・レコード単位の閲覧・編集権限 | 利用企業:誰に何を許可するかを設定し、異動時や定めた日に見直す | 出典:セキュリティ |
| 認証とアクセス制限 | 公開機能:IPアドレス制限、メールのワンタイムコードによる2段階認証、SAML SSO | 利用企業:許可範囲、必須化、対象者、退職者の停止を決める | 出典:セキュリティ |
| 更新履歴 | 公開機能:更新履歴を自動で記録する機能 | 利用企業:確認する担当、対象、タイミングを決める | 出典:機能一覧 |
| クラウド基盤のバックアップ | 公開情報:日次の自動バックアップを複数世代保持 | 利用企業:自社の復旧要件と照らして確認する | 出典:セキュリティ |
| 製品機能のデータバックアップ | 公開情報:データのバックアップを14世代・14日分保持 | 利用企業:復元対象と優先順位を確認し、必要時にサポートへ依頼する | 出典:セキュリティ |
| データの配置 | 公開情報:本番データベースを日本国内(東京)に配置 | 利用企業:保存するデータと利用目的を決め、見直す | 出典:セキュリティ |
株式会社ロフタルはISO/IEC 27001:2022の認証を取得し、登録範囲に「ノーコードデータベースサービス」を含むと公開しています。これは会社の認証と登録範囲を示す情報です。導入判断では、保存するデータ、必要な設定、管理者、見直し日を担当表へ戻して確認します。
サービス業の導入企業の公開事例には、導入前にデータ増加と持ち出しに伴う個人情報漏えいの危険性を課題として認識していたことが掲載されています。
製造業の導入企業の公開事例には、検索性、構築・修正のしやすさ、費用、セキュリティ面を総合して選定したことが掲載されています。これらは各導入企業の課題認識と選定理由です。導入を検討する企業は、自社の用途と必要な設定を別途確認してください。
まとめ
1最初の成果物は、役割をまとめた一枚の担当表です。
情シスがいない中小企業のセキュリティ対策では、最初に役割を分けます。外部サービスが担う実作業、利用企業が行う設定と運用、経営者が決める事項、残す証跡を同じ表に置くと、担当の空白を見つけられます。
- 今週データ・管理者・担当・事故時の連絡先を一枚に記録
- 次の確認日までIPA の6か条と重要7項目に沿って未実施の行を埋める
- 異動・契約変更のたび担当表と証跡を見直し、確認日を更新
今週は、データと管理者、サービス側と自社側の担当、事故時の連絡先と見直し日まで一枚に記録します。その後、IPAの6か条と重要7項目に沿って未実施の行を一つずつ埋めます。
よくある質問
情シスがいない場合、誰を担当にしますか?
経営者が方針と優先順位を決め、総務や業務責任者などの兼任担当が台帳と確認を回します。各部門には、利用者とデータを把握する窓口を置きます。
外部サービスを使うと、社内にはどの作業が残りますか?
サービス選定、利用者・権限の設定、端末管理、教育、見直し、事故時の判断を利用企業が担います。公開仕様と契約を確認し、担当表へ記録します。
最初に何を記録すればよいですか?
業務ごとのデータ、置き場所、管理者、利用者、外部共有先、停止時の影響を一覧にします。次に、担当と期限、事故時の連絡先、見直し日を加えます。
出典
データ管理、もっと簡単に。
Excel・Access・スプレッドシートの課題を、ノーコードのWebデータベース「PigeonCloud」が解決します。
月額5,500円〜(5ユーザー)、30日間無料でお試しいただけます。
関連記事